6. Der Assistent
pepsi-setup --wizard führt ein kurzes Interview und schreibt eine vollständige, bereits validierte pepsi.conf. Es ist der vorgesehene Weg zu einer ersten Konfiguration: das nächste Kapitel, Konfiguration, erklärt die Datei, die der Assistent schreibt, und dieses erklärt, wie die Antworten zu dieser Datei werden.
Die Stage-Pipeline wird aus den Antworten zusammengesetzt. Welche Stages es gibt und wie ihre Optionen NEXT_STAGE und BOUNCE_STAGE zusammengeschaltet sind, ergibt sich mechanisch aus der Richtung, die der Host bedient, und den eingeschalteten Funktionen. Es gibt kein Menü von Pipelines zur Auswahl und keine Vorlage, die ausgefüllt wird; der Graph wird berechnet. Dieses Kapitel zeigt die drei Pipelines, die der Assistent bauen kann, und dann, welche Frage jede Stage darin einfügt oder entfernt.
Bemerkung
Dieses Kapitel beschreibt, was die Antworten bewirken. Die betrieblichen Einzelheiten des Befehls stehen in pepsi-setup(1): jedes Flag, die MTA-Migration, die readline-Tastenbelegungen, das Verhalten der Geheimnisabfragen und das Format der Antwortdatei.
6.1. Wie ein Lauf abläuft
Import. Auf einem Host ohne
pepsi.conferkennt der Assistent ein vorhandenes Postfix, Exim, Sendmail, qmail oder Stalwart und bietet an, dessen Einstellungen als Standardwerte des Interviews einzulesen. Nichts wird stillschweigend übernommen: Jeder importierte Wert wird weiterhin an seiner eigenen Eingabeaufforderung angezeigt. Bei einem erneuten Lauf liefert stattdessen der Abschnitt[pepsi-wizard]der vorhandenen Datei die Standardwerte.Interview. Der Assistent stellt die Fragen unten, gruppiert in nummerierte Schritte. Jede Antwort wird bei der Eingabe validiert, sodass eine fehlerhafte Domain oder ein fehlerhafter Port an der eigenen Eingabeaufforderung auffällt.
Rendern. Die Antworten werden in eine Konfigurationsdatei umgesetzt — hier wird die Pipeline zusammengesetzt.
Validieren. Der gerenderte Text wird über genau denselben Pfad geladen und validiert, den
pepsi-setup runbenutzt. Schlägt das fehl, gibt der Assistent den Fehler aus und geht die Fragen erneut durch, mit den vorherigen Antworten vorbelegt. Um eine Option zu korrigieren, drücken Sie also bei allen anderen nur die Eingabetaste.Schreiben. Die Datei wird geschrieben, und die Geheimnisse darin (der SRS-HMAC-Schlüssel, die Passwörter für Smarthost und LMTP, die Token für Händler und
/resume,UNSUBSCRIBE_SECRETundVERP_SECRETder Mailinglisten) werden in modusbeschränktesecrets.d/*.secret-Fragmente ausgelagert, auf die@inline-secret@-Direktiven verweisen. Das Geschriebene wird anschließend erneut geladen und erneut validiert, weil das Auslagern der Geheimnisse es umgeschrieben hat. Wir tun dies, damitpepsi.confselbst für alle lesbar bleiben kann, ohne ein Geheimnis preiszugeben (siehe Mail-Appliances speichern Geheimnisse für alle lesbar oder ungeschützt).Setup anbieten. Das Schema installieren, pepsi-dkim(1) die DKIM-Schlüssel erzeugen lassen, TLS-Zertifikate einrichten und die zu veröffentlichenden DNS-Einträge ausgeben sind Aufgabe von
pepsi-setup run, nicht des Interviews. Der Assistent bietet an, direkt dorthin überzugehen.
Dasselbe Interview stellt auch die Setup-Konsole im Browser (siehe Die Verwaltungskonsole).
6.2. Dasselbe Interview in einem Browser
Es gibt kein zweites Interview. Jede Frage, ihre Form, ihr Standardwert, ihr Hilfetext und die Bedingungen, unter denen sie gestellt wird, liegen an einer Stelle als Daten (pepsi_setup_model::questions), und beide Front-Ends rendern dieses Modell. Eine Frage kann also nicht dem einen Front-End hinzugefügt werden und dem anderen nicht, und ein Test prüft, dass die beiden Bezeichnermengen gleich sind. Unterschiedlich ist nur die Darstellung: Das Terminal stellt eine Frage nach der anderen unter den unten aufgeführten Schritt-Bannern, die Konsole zeigt dieselben Fragen seitenweise, in ihrer eigenen, gröberen Gruppierung.
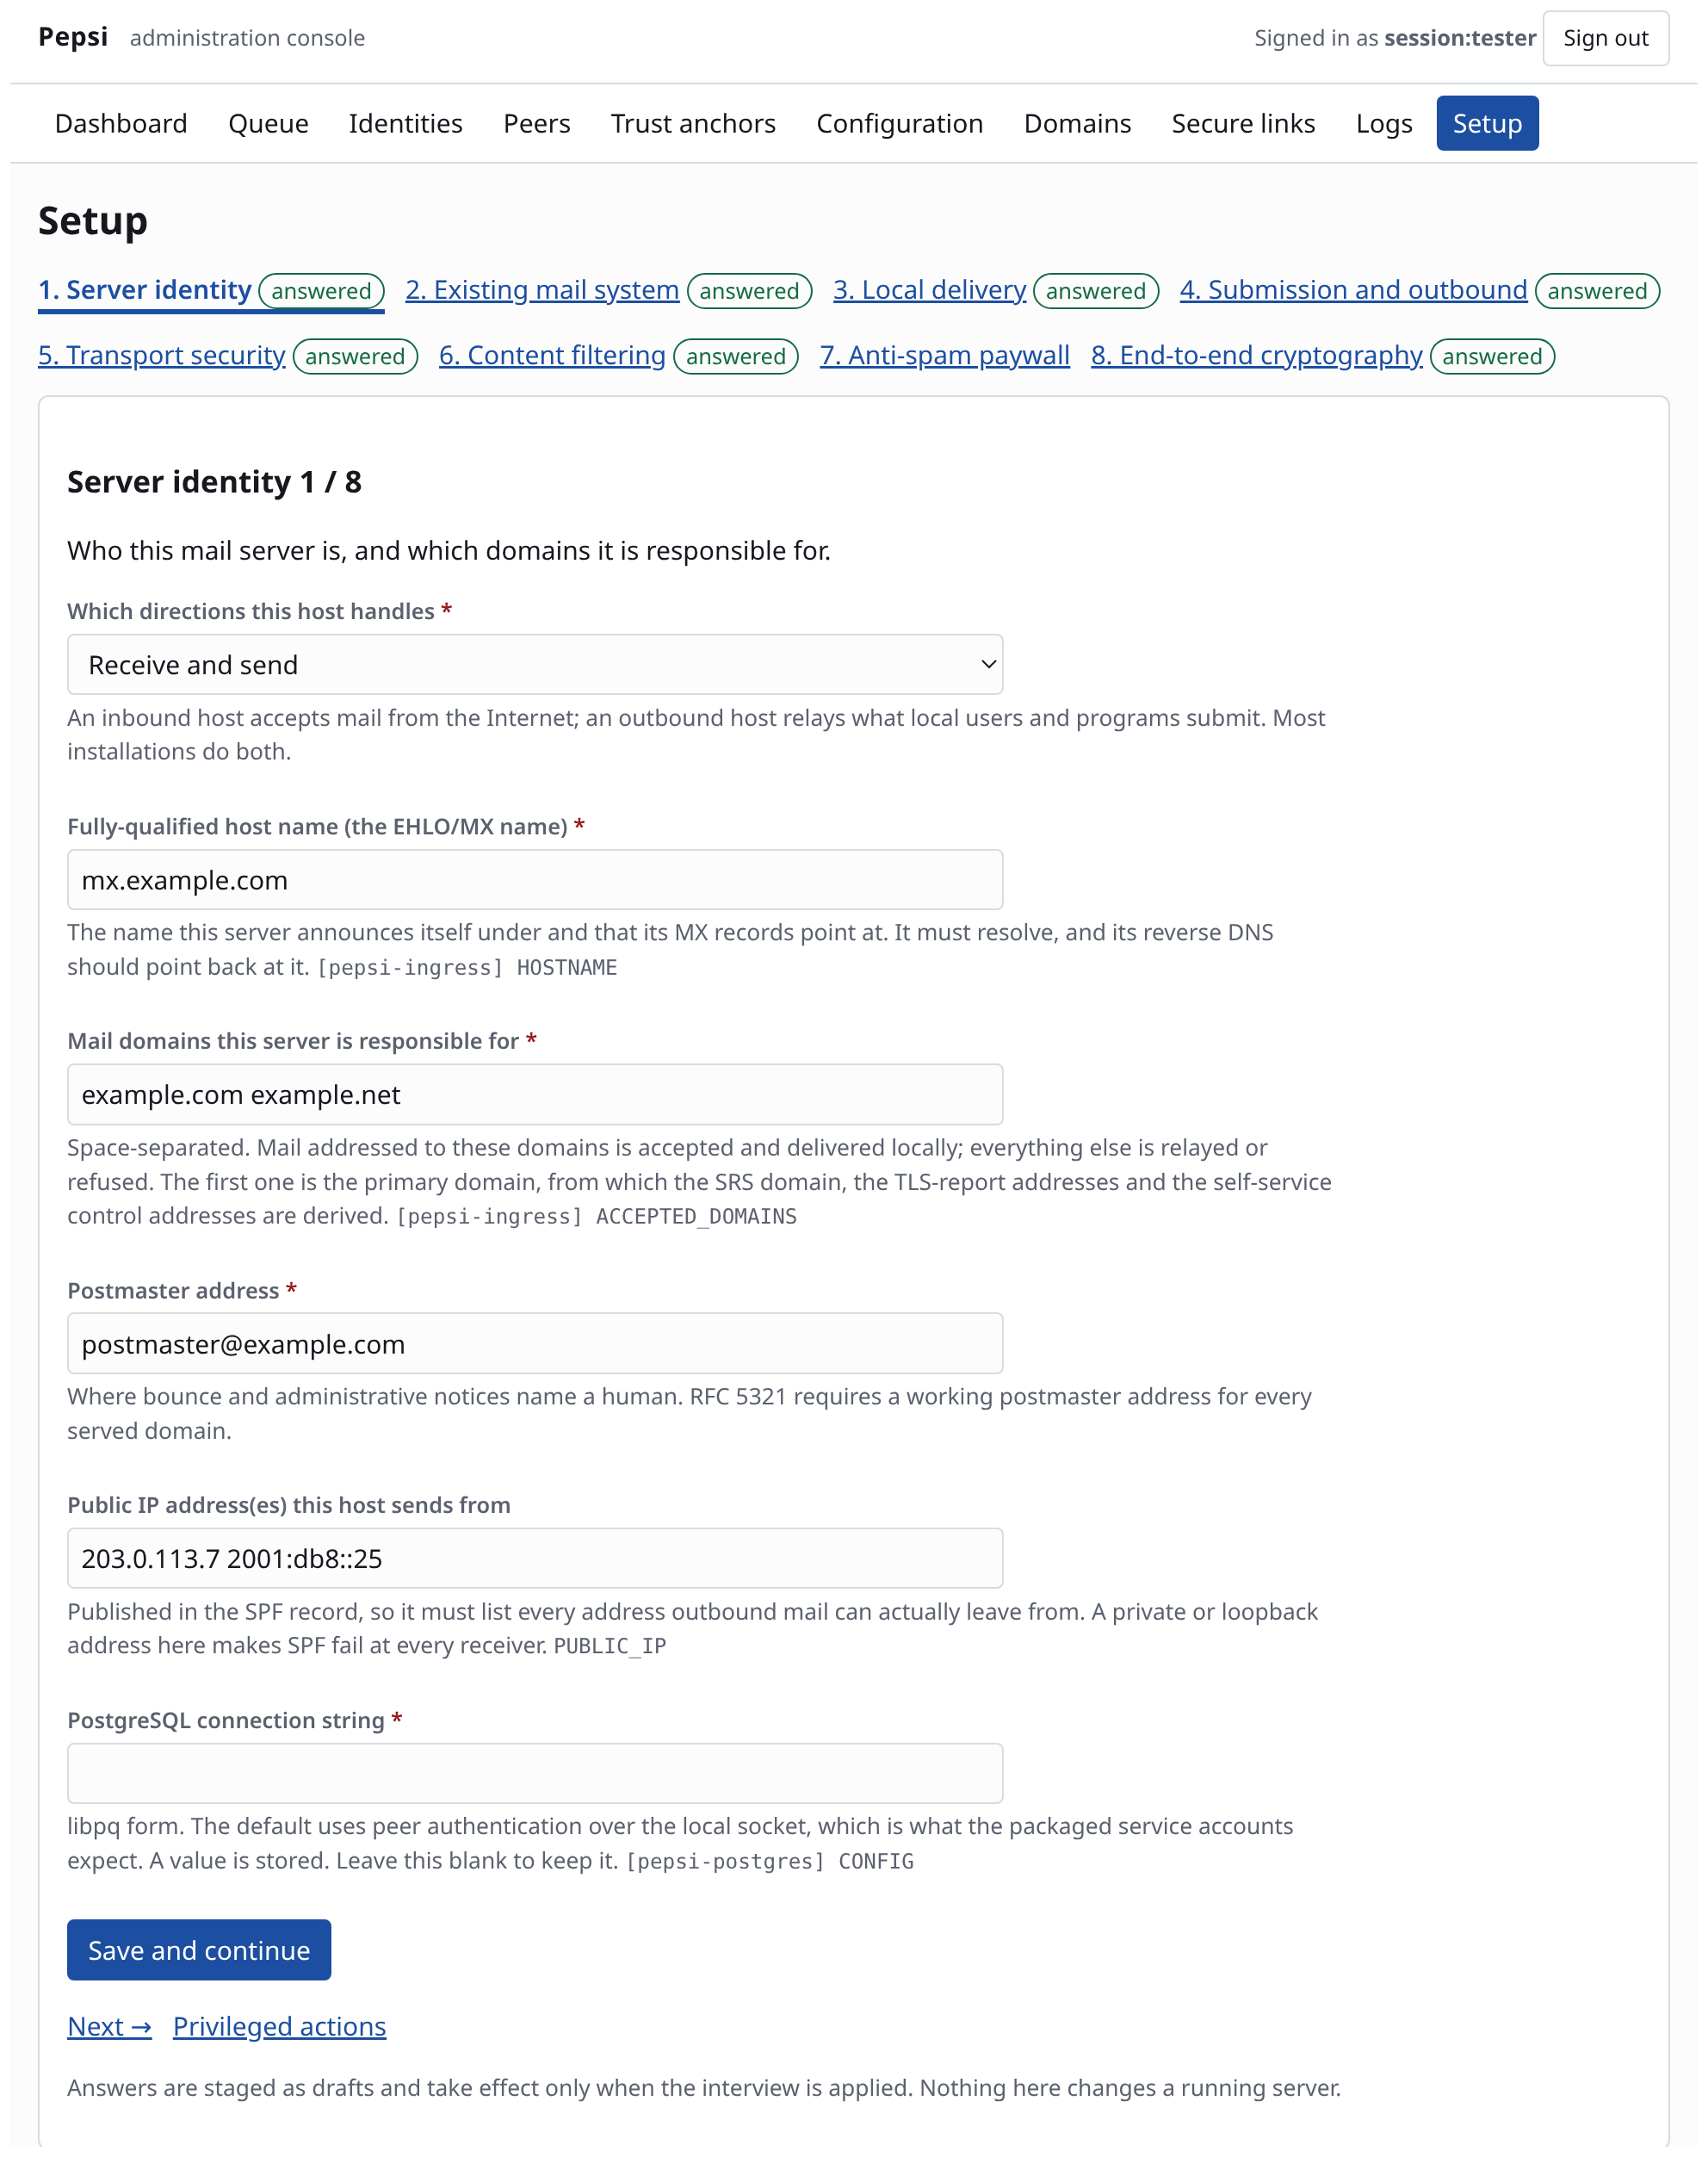
Der erste Schritt. Jedes Feld trägt dieselbe Hilfe, die das Terminal ausgibt. Wo die Antwort genau einer Option entspricht, zeigt das Feld außerdem das [section] OPTION, in dem die Antwort landen wird, sodass dieselbe Einstellung danach in der Datei zu finden ist. Der Streifen am oberen Rand ist das ganze Interview, mit Markierung der bereits beantworteten Schritte.
Auch die Verzweigung ist Teil des Modells, die Konsole blendet also aus, was das Terminal nicht fragen würde. Unten hat das Einschalten der Sprachblockierung die Felder für Richtlinie, Schwellwert und Durchsetzung eingeblendet. Es hat außerdem die Frage Bounce-Nachrichten lokalisieren entfernt, weil Blockieren die Erkennung bereits voraussetzt und das Terminal jene Frage nur stellt, wenn Blockieren aus ist:
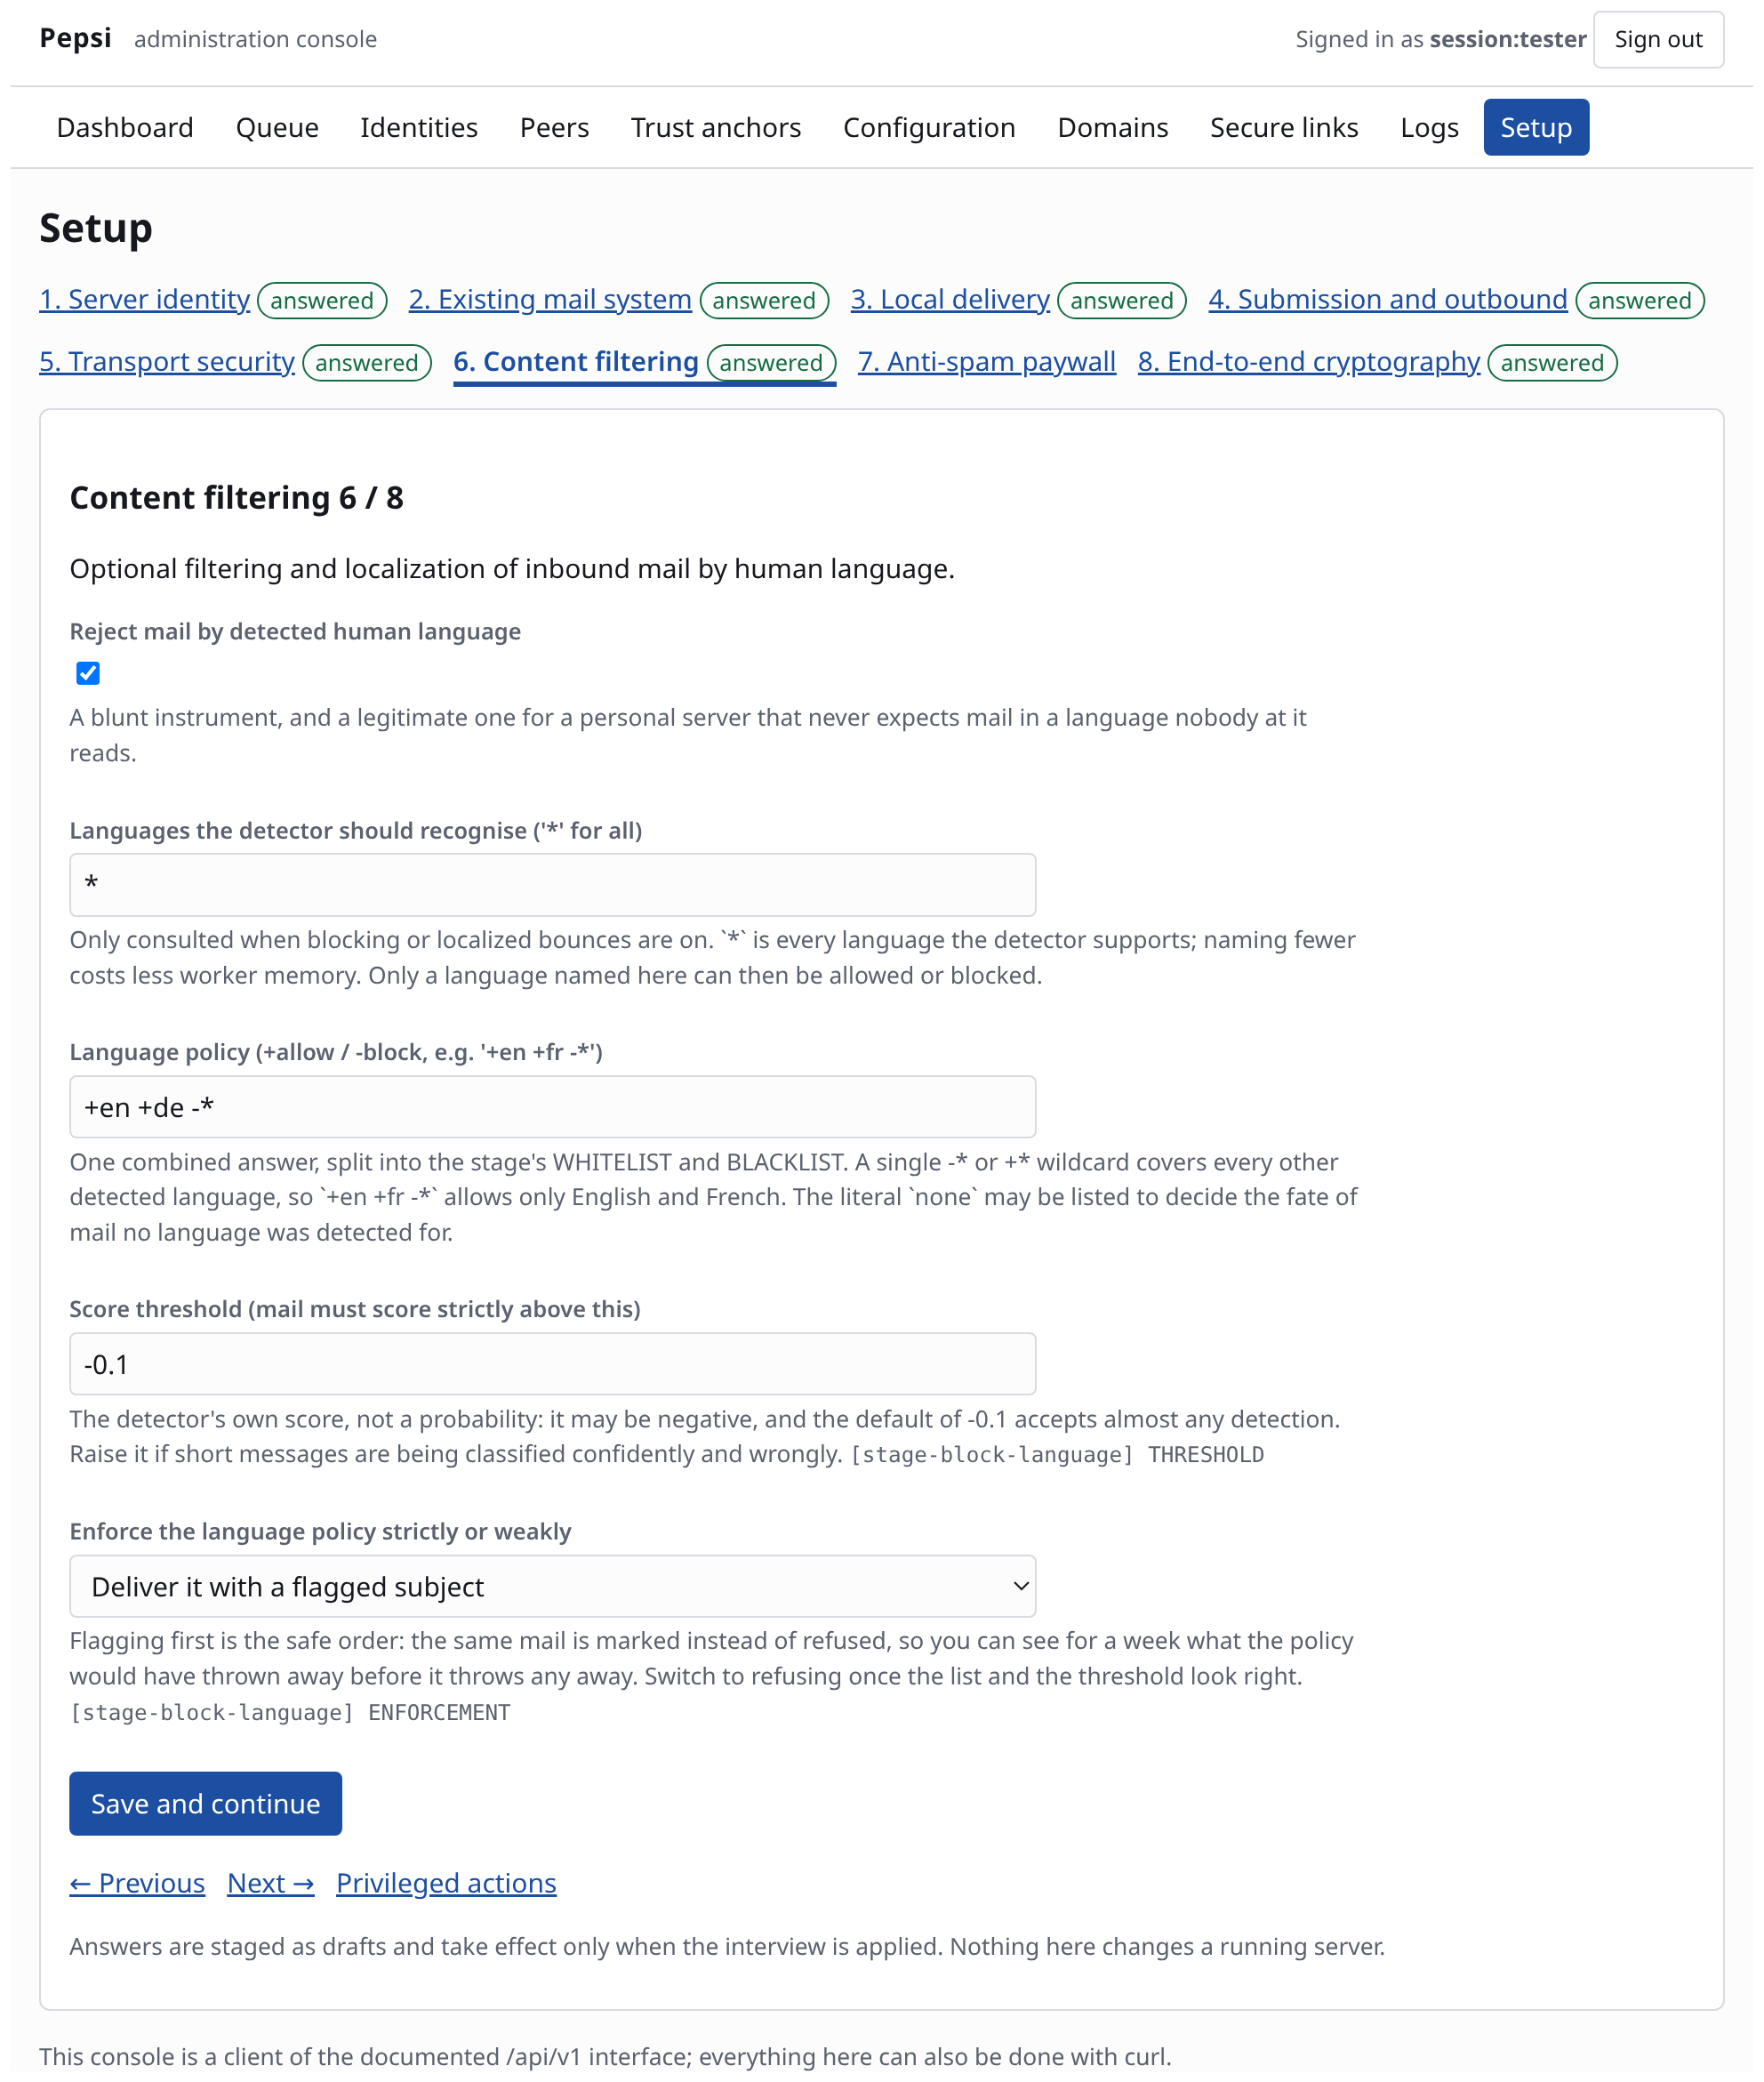
Inhaltsfilterung, mit eingeschaltetem Blockieren.
Zwei Dinge zur Konsole:
Antworten sind Entwürfe. Jeder Schritt wird in der Datenbank zwischengelagert, nicht nach
/etcgeschrieben; nichts wird wirksam, bis das Interview angewendet wird. Eine Sitzung, die auf halbem Weg in ein Timeout läuft, hat keinen Mailserver halb konfiguriert.Die Konsole fragt; sie handelt nicht. Sie läuft unprivilegiert und kann weder
pepsi.confschreiben noch certbot ausführen noch das Schema installieren. Ein Speichern hält eine Anfrage fest, diepepsi-setup applyvalidiert und ausführt; dieses Programm wird separat gestartet und läuft als root. Diese privilegierte Hälfte ist ein eigenes Debian-Paket. Auf einem Host, auf dem sie nicht installiert ist, werden die Setup-Seiten nur lesend dargestellt: Jeder Wert wird angezeigt, die Bedienelemente sind deaktiviert und der Grund steht daneben, statt Antworten in eine Warteschlange aufzunehmen, die niemand leert. Warum die Grenze dort liegt und was der Applier vor dem Handeln prüft, ist unter Das Vertrauensmodell des Appliers in pepsi-setup(1) beschrieben (siehe auch Eine kompromittierte Komponente).
Die Bildschirmfotos werden von contrib/screenshot-setup.sh aus den ausgelieferten Vorlagen und dem Stylesheet erzeugt und lassen sich so wieder mit dem Code in Übereinstimmung bringen.
6.3. Die erste Frage bestimmt die Form
Vor jedem Schritt-Banner fragt der Assistent:
Mail direction this host serves [both]: inbound | outbound | both
Alles Weitere folgt daraus. inbound heißt, dieser Host empfängt Mail für Ihre Domains aus dem Internet; outbound heißt, er leitet weiter, was Ihre eigenen Benutzer und lokalen Programme einliefern; both, der Standardwert, heißt, er tut beides, und die beiden Flüsse werden an der ersten Stage getrennt. Die Antwort entscheidet, welche SMTP-Listener geschrieben werden, welche der späteren Schritte überhaupt gestellt werden und welche der drei Pipelines unten gebaut wird.
6.3.1. Pipeline: both
Die Einstiegs-Stage ist eine Verzweigung über state.local_origin, das Flag, das pepsi-ingress für eine authentifizierte Submission setzt. Eine Nachricht, die dieser Host empfangen hat, und eine Nachricht, die unser eigener Benutzer gesendet hat, teilen daher nie dieselbe Stage. ARC gibt es, um die Authentifizierungsurteile einer vorgelagerten administrativen Domain über unseren Weiterleitungs-Hop zu tragen; die Submissions unserer eigenen Benutzer zu versiegeln würde deren SPF/DKIM/DMARC-Ergebnisse der Welt bekanntgeben.
                 pepsi-ingress
 Internet ──▶ :25           :465 / :587 ◀── your users
               │                 │       (and the local sendmail
               └────────┬────────┘        socket, always served)
                        ▼
                      init            pepsi-stage-if on
                        │             state.local_origin
         ┌──────────────┴────────┐
   false │                       │ true  (our own submissions)
         ▼                       ▼
the received branch              list-out            MAILING_LISTS
(second panel below)             │
                                 ▼
                                 wallet              WALLET_SELF_SERVICE
                                 │
                                 ▼
                                 edit-settings       EDIT_SETTINGS
                                 │
                                 ▼
                                 encrypt             CRYPTO
                                 │
                                 ▼
                                 auto-whitelist      LEARN_WHITELIST,
                                                     ANTI_SPAM or SECRETARY
                                 │
                                 ▼
                                 milter-*            imported
                                                     non_smtpd_milters
                                 │
                                 ▼
                                 dkim-sign           (always)
                                 │
                                 ▼
                                 internet            (always)
Und der Empfangszweig, in dem nahezu jede Funktion sitzt:
(the false branch of the split above)
                │
                ▼
                arc                  pepsi-stage-arc
                │
                ▼
                decrypt              CRYPTO
                │
                ▼
                dmarc-reports        (always)
                │
                ▼
                detect-language      LANGUAGE_BLOCKING
                                     or I18N_BOUNCES
                │
                ▼
                block-language       LANGUAGE_BLOCKING
                │
                ▼
                milter-*             MILTER_* = after-decrypt
                                     (expert; see below)
                │
                ▼
                check-whitelist      ANTI_SPAM or SECRETARY
                │
                ▼
                secretary            SECRETARY
                │
                ▼
                anti-spam            ANTI_SPAM
                │
                ▼
                autocrypt-learn      AUTOCRYPT_LEARN
                │
                ▼
                list ──▶ list-post   MAILING_LISTS
                │        list-command
                │        list-bounce
                ▼
                aliases              ALIASES_ENABLED
                │
                ▼
                vacation             VACATION
                │
                ▼
                route ──▶ exchange   EXCHANGE  (our own domains)
                │
                ▼
                dot-forward          DOT_FORWARD
                │
                ▼
                defang               (with local delivery; DEFANG = off)
                │
                ▼
                reencrypt            REENCRYPT (before local delivery)
                │
                ▼
                local                LOCAL_METHODS (maildir)
                │
                ▼
                local-lmtp           LOCAL_METHODS (lmtp; the two
                                     methods run in the order chosen)
                │
                ▼
                srs                  (always)
                │
                ▼
                dkim-sign-relay      SIGN_RELAYED
                │
                ▼
                smarthost            SMARTHOST_HOST
                or internet          (otherwise)
Zum Lesen der Abbildungen: Eine Stage mit (always) ist für diese Richtung unbedingt, und jede andere Stage ist genau dann vorhanden, wenn die Antwort daneben es sagt. Die Stages werden in der gezeigten Reihenfolge aneinandergereiht, wobei NEXT_STAGE jeder Stage auf die nächste zeigt, die übrig geblieben ist. Eine Funktion abzuschalten hinterlässt also keine Lücke, sondern verkürzt die Kette. list-out ist derselbe Listen-Router wie list, auf dem Submission-Zweig an erster Stelle platziert, damit ein lokaler Benutzer, der an eine hier betriebene Liste schreibt, die Liste erreicht, statt an ihren eigenen MX relayt zu werden.
Fünf Randbedingungen legen diese Reihenfolge fest:
decryptsteht auf dem Empfangszweig zuerst, undencryptist die letzte der eigenen Stages des Submission-Zweigs, die die Nachricht vor dem Signieren umschreibt. Alles hinterdecryptsieht daher Klartext (Spracherkennung, die weiße Liste, die Bezahlschranke), und DKIM signiert die Bytes, die tatsächlich auf die Leitung gehen.dmarc-reports(pepsi-stage-dmarc-report) kommt direkt nachdecryptund vor jeder Schranke. Es liest die DMARC-Aggregatberichte, die andere Empfänger andmarc-reports@<domain>schicken (dasrua=des DMARC-Eintrags, denpepsi-setup runvorschlägt), und der Bericht-Roboter eines Empfängers besteht keine Whitelist, keine Challenge und keine Bezahlschranke. Es ist keine Frage: Jede andere Nachricht lässt es allein anhand ihrer Metadaten durch, und die Berichte sind es, diepepsi-setup checksagen lassen, ob das vorgeschlagenep=rejecteinen legitimen Absender abweist.defang(pepsi-stage-defang) kommt nach jeder Stage, die den Inhalt verifiziert oder liest, und nachdot-forward, sodass eine weitergeleitete Kopie die Bytes behält, die ihre Signaturen abdecken. Es kommt vorreencrypt, das versiegelt, was es bekommt. Es wird überall, wo Mail lokal zugestellt wird, mitDEFANG = offverdrahtet und inEDITABLE_STAGESangeboten: Jeder Benutzer schaltet es für seine eigene Mail ein, und wo es aus ist, lässt es eine Nachricht allein anhand ihrer Metadaten durch.auto-whitelistkommt nachencrypt. Es hält einen Empfänger, an den die Nachricht tatsächlich verschlüsselt wurde, mitsignature_requiredfest, und es istencrypt, das dies meldet (state.encrypted); weiter vorn platziert, würde die Stage nie einen Datensatz mit diesem Kennzeichen schreiben. Es fügt nur Zeilen in die weiße Liste ein, sodassdkim-signweiterhin den Inhalt signiert, denencrypterzeugt hat. Ein Empfänger, denencryptan das Secure-Link-Portal verweist oder bouncet, verlässt das System auf jenem anderen Weg und wird nicht festgehalten.srsund das Relay-Ziel dahinter sind auf dem Empfangszweig unbedingt. Empfänger, die die lokale Zustellung nicht verbraucht hat, sind keine Fehler: ein Alias, der zu einer Adresse anderswo expandiert, ein~/.forwardzu einem anderen Anbieter oder (ganz ohne konfigurierte lokale Zustellung) der gesamte reine Relay-Pfad. Sie verlassen den Host als Weiterleitung, weshalb der Umschlagabsender zuvor per SRS umgeschrieben wird.
6.3.2. Pipeline: inbound
Ohne Submission-Pfad gibt es nichts zu verzweigen, also entfällt die Stage if und ARC wird selbst zur Einstiegs-Stage. Der Empfangszweig ist ansonsten mit dem obigen identisch, abzüglich der Fragen, die nie gestellt wurden: kein encrypt, kein auto-whitelist, kein wallet und kein edit-settings.
Internet ──▶ pepsi-ingress :25
                │
                ▼
                init                 pepsi-stage-arc (the entry stage)
                │
                ▼
                decrypt              CRYPTO
                │
                ▼
                dmarc-reports        (always)
                │
                ▼
                detect-language      LANGUAGE_BLOCKING
                                     or I18N_BOUNCES
                │
                ▼
                block-language       LANGUAGE_BLOCKING
                │
                ▼
                milter-*             MILTER_* = after-decrypt
                                     (expert; see below)
                │
                ▼
                check-whitelist      ANTI_SPAM or SECRETARY
                │
                ▼
                secretary            SECRETARY
                │
                ▼
                anti-spam            ANTI_SPAM
                │
                ▼
                autocrypt-learn      AUTOCRYPT_LEARN
                │
                ▼
                list ──▶ list-post   MAILING_LISTS
                │        list-command
                │        list-bounce
                ▼
                aliases              ALIASES_ENABLED
                │
                ▼
                vacation             VACATION
                │
                ▼
                route ──▶ exchange   EXCHANGE  (our own domains)
                │
                ▼
                dot-forward          DOT_FORWARD
                │
                ▼
                defang               (with local delivery; DEFANG = off)
                │
                ▼
                reencrypt            REENCRYPT (before local delivery)
                │
                ▼
                local                LOCAL_METHODS (maildir)
                │
                ▼
                local-lmtp           LOCAL_METHODS (lmtp; the two
                                     methods run in the order chosen)
                │
                ▼
                srs                  (always)
                │
                ▼
                dkim-sign-relay      SIGN_RELAYED
                │
                ▼
                smarthost            SMARTHOST_HOST
                or internet          (otherwise)
dkim-sign und internet werden dennoch geschrieben, obwohl keine Submission sie erreicht: sie sind das Endstück, das jeder Bounce durchläuft (siehe Das gemeinsame Endstück und die Bounces), und internet ist außerdem das Relay-Ziel, wenn kein Smarthost konfiguriert wurde.
6.3.3. Pipeline: outbound
Nur der Submission-Zweig wird gebaut. Die Stage if wird trotzdem ausgegeben, weil pepsi-ingress weiterhin state.local_origin setzt und eine Nachricht, die es nicht trägt, irgendwohin muss. Auf einem reinen Submission-Host kann eine solche Nachricht aber normalerweise nicht auftreten, daher fällt dieser Zweig direkt zum Signier-Endstück durch statt in eine eingehende Kette, die es nicht gibt.
your users ──▶ pepsi-ingress :465 / :587
               (and the local sendmail socket, always served)
                 │
                 ▼
               init                  pepsi-stage-if on
                 │                   state.local_origin
        ┌────────┴────────┐
  false │                 │ true
        │                 ▼
        │                 wallet        WALLET_SELF_SERVICE
        │                 │
        │                 ▼
        │                 encrypt       CRYPTO
        │                 │
        └────────┬────────┘
                 ▼
               dkim-sign               (always)
                 │
                 ▼
               internet                (always)
Beachten Sie, was hier nicht steht. auto-whitelist fehlt, obwohl es eine ausgehende Stage ist: Es wird nur als Schreibseite einer weißen Liste von Korrespondenten angeboten, deren Leseseite (check-whitelist) auf dem eingehenden Pfad liegt, und die Frage, die es einschalten würde, wird innerhalb des nur eingehenden Anti-Spam-Schritts gestellt. Auch edit-settings fehlt, und EDIT_SETTINGS wird nicht gefragt: Jede Stage, die ein Kontoinhaber bearbeiten darf, ist eine eingehende, sodass ihre Positivliste auf diesem Host leer wäre (siehe EDIT_SETTINGS unten). Es gibt überhaupt keine Milter, weil der Milter-Scan, die Übernahme importierter Milter und die Greylisting-Frage alle zum nur eingehenden Schritt der lokalen Zustellung gehören. Einem reinen Outbound-Host fehlt auch srs: SRS schreibt den Absender von Mail um, die wir weiterleiten, und dieser Host leitet nichts weiter.
6.3.5. Milter in der SMTP-Sitzung
Jeder Filter, den der Host-Scan gefunden und den Sie angenommen haben, und jeder Filter, den eine importierte Postfix-Liste smtpd_milters oder sendmail-Liste INPUT_MAIL_FILTER nannte, wird von pepsi-ingress während der SMTP-Sitzung befragt, nach Pepsis eigenen Prüfungen (siehe pepsi-ingress, „Milter“). Dafür wird keine Pipeline-Stage geschrieben. Stattdessen schreibt der Assistent einen Abschnitt je Filter und führt sie in [pepsi-ingress] MILTERS auf, das jeder Listener ausführt, der kein Submission-Listener ist:
[pepsi-ingress]
MILTERS = greylist milter-greylist clamav spamassassin

[pepsi-ingress-milter-greylist]
SOCKET = unix:/run/pepsi-greylist/milter.sock
ALLOW_ACTIONS = none
ON_FAILURE = accept

[pepsi-ingress-milter-clamav]
SOCKET = unix:/run/clamav/clamav-milter.ctl
PROTOCOL_VERSION = 6
ALLOW_ACTIONS = addhdrs chghdrs

[stage-quarantine]
PROGRAM = pepsi-stage-quarantine
RELEASE_STAGE = init
Die Bezeichnung eines Abschnitts ist der Name des Filters ohne sein Präfix milter- (clamav), außer bei milter-greylist, das es behält, damit es nicht den Platz von Pepsis eigenem Greylisting-Daemon einnehmen kann. Die Liste beginnt mit Pepsis Greylisting-Daemon, wenn GREYLIST ja ist, und folgt dann dem, was jeder Filter tut: Richtlinie, Viren, Spam, die Allzweck-Frameworks und zuletzt die importierten Filter unbekannten Zwecks, in der Reihenfolge, in der der alte MTA sie ausgeführt hat.
ALLOW_ACTIONS ist genau das, was der Filter verlangt hat, als Setup mit ihm verhandelte. Ein Filter, der nicht geantwortet hat, erhält keine ALLOW_ACTIONS-Zeile und damit den Standardwert von pepsi-ingress: Änderungen an Headern und Nachrichtentext sowie Quarantäne. Ein importierter Filter behält außerdem, was sein alter MTA über ihn sagte: ON_FAILURE, die Timeouts, die Protokollversion, MILTER_NAME und die MACROS_*-Listen.
[stage-quarantine] wird geschrieben, sobald irgendein Milter in der Sitzung befragt wird. Verlangt ein Filter, eine Nachricht unter Quarantäne zu stellen, wird sie dort gespeichert und zurückgehalten, bis Sie sie mit pepsi-queue freigeben oder löschen, und pepsi-ingress bietet einem Filter die Quarantäne-Aktion nur an, wenn eine solche Stage existiert. Die Nachricht wurde gespeichert, ohne eine Stage zu durchlaufen, deshalb beginnt eine freigegebene Nachricht die Pipeline an ihrer ersten Stage (RELEASE_STAGE = init), als wäre sie gerade eingetroffen.
Einen Filter stattdessen hinter die Entschlüsselung zu setzen, ist die Experten-Antwort after-decrypt auf seine MILTER_*-Frage (siehe unten). Sie passt zu einem Filter, der Klartext sehen muss, etwa einem Spam-Bewerter auf einem Host, der Mail für seine Benutzer entschlüsselt. Ein solcher Filter wird zu einer milter-*-Stage von pepsi-stage-milter nach block-language im Empfangszweig, mit REJECT_STAGE = discard-rejected. Ein Filter, den ein Import geliefert hat, lässt sich nur durch Bearbeiten der Konfiguration dorthin verschieben: Entfernen Sie ihn aus MILTERS und schreiben Sie die Stage von Hand.
6.4. Die Fragen
Nachstehend jede Frage, die das Terminal-Interview stellen kann, in der Reihenfolge, in der es sie stellt, samt dem [pepsi-wizard]-Schlüssel, unter dem die Antwort gemerkt wird. Ein Schritt erscheint nur, wenn die Richtung (und, bei einem Schritt, das Vorhandensein eines lokalen Dovecot) ihn anwendbar macht; das Banner Step X/Y zählt nur Schritte, die wirklich gestellt werden.
6.4.1. Schritt: Serveridentität
Wird in jeder Richtung gestellt.
HOSTNAME— Hostname des Mailservers (MX-/EHLO-Name)Die Identität des Hosts, im Unterschied zu den Domains, die er bedient: die ARC-Versiegelungsdomain, jedes
SERVER_NAMEvon Relay und Bounce sowie das Subject des Fallback-TLS-Zertifikats. Der Standardwert stammt aus dem Reverse-DNS, nicht aus/etc/hostname, weil Empfänger denEHLO-Namen mit demPTRder verbindenden Adresse vergleichen und bei Abweichung ablehnen. Widerspricht der angebotene Standardwert demPTR, nennt der Assistent beide und sagt vor der Frage, warum.DOMAINS— Domain(s), für die wir Mail annehmen (durch Leerzeichen getrennt)Wird
[pepsi-ingress] ACCEPTED_DOMAINSund über dieses die VoreinstellungLOCAL_DOMAINSder Stages für lokale Zustellung, die Menge dermta-sts.*-Richtlinienhosts und die zu Exchange gerouteten Domains. Die erste ist die primäre Domain: Die Adressen für TLS-Berichte, die Steueradressen der Self-Service-Stages und dieSIGNING_DOMAINder weiterleitenden Signierstage werden alle aus ihr abgeleitet.POSTMASTER— Postmaster-AdresseWird von den Bounce-Stages und vom Direct-to-MX-Relay genannt.
PUBLIC_IPS— Öffentliche sendende IP-Adresse(n) für SPFAutomatisch ermittelt und zur Bestätigung angeboten, aus den
A/AAAA-Einträgen des Hostnamens, vereinigt mit den global routbaren Schnittstellenadressen dieses Hosts (und, auf einem NAT-Host ohne öffentliche IPv4, der WAN-Adresse, die das lokale UPnP-Gateway meldet). Vorbelegt werden immer nur öffentliche Adressen: sie landen wortgetreu im SPF-Eintrag, eine private dort lässt also Ihre eigene ausgehende Mail überall an SPF scheitern. Die Antwort eines früheren Laufs wird erneut geprüft, statt ihr zu vertrauen, denn ein Host kann seit dem Schreiben umgezogen sein.DB_CONFIG— PostgreSQL-Verbindungszeichenkettelibpq-Form; der Standardwert
postgres:///pepsiverwendet Peer-Authentifizierung über den lokalen Socket, was die paketierten Dienstkonten erwarten. Eine Zeichenkette, die ein Passwort enthält, wird schon bei der Eingabe abgewiesen, da sie im weltlesbaren[pepsi-postgres] CONFIGlanden würde. Geben Sie für eine entfernte Datenbank jeder Rolle über den Platzhalter{role}ihr eigenes Client-Zertifikat oder ihre eigene Passwortdatei, z. B.postgres://db.example.org/pepsi?sslmode=verify-full&passfile=/etc/pepsi/postgres/{role}.pgpass(siehe CONFIG in pepsi.conf(5)).
6.4.2. Schritt: Vorhandenes Mailsystem
Wird nur auf dem eingehenden Pfad gestellt, und zwar vor der lokalen Zustellung, weil die Antwort entscheidet, ob es überhaupt eine Frage zur lokalen Zustellung gibt.
EXCHANGE— Gibt es hinter diesem Host ein vorhandenes Exchange-/Microsoft-365-MailsystemStandardwert nein. Ein Ja macht diesen Host zu einem transparenten Gateway vor Exchange: Er wird zum MX, Exchange behält die Postfächer. Es fügt die Stage
routeund ein eigenesexchange-Relay in den Empfangszweig ein (siehe Pipeline: both) und unterdrückt die Fragen zur lokalen Zustellung vollständig. Böte der Assistent an, Postfächer für Domains zu schreiben, die Exchange gehören, ergäbe das eine Konfiguration, in der ein Empfänger zweimal oder gar nicht beliefert wird. Empfänger, die nicht Exchange gehören (ein Alias, der zu einer Adresse anderswo expandiert, eine Weiterleitung), verlassen den Host weiterhin über das Relay-Endstück. Siehe Microsoft Exchange als Gateway.EXCHANGE_HOST— Exchange-Host (Mandanten-Endpunkt oder der lokal betriebene Server)Der mandantenspezifische Endpunkt, nicht der öffentliche MX Ihrer Domain. Dieser MX ist dieser Host, und Exchange dorthin zurückzuzeigen lässt jede Nachricht kreisen.
EXCHANGE_PORT— SMTP-Port von ExchangeStandardwert
25.EXCHANGE_ADDRESS_FAMILY— IP-Adressfamilie, über die Exchange erreicht wirdany(Standardwert),ipv4oderipv6. Exchange Online lehnt Mail von einer sendenden IPv6-Adresse ohnePTR-Eintrag ab, diesen einen nächsten Hop auf IPv4 festzulegen ist daher eine verbreitete und legitime Antwort; andere Ziele bleiben unberührt.EXCHANGE_TENANT_ID— Mandanten-ID von Microsoft 365 (leer: Exchange Online sendet direkt)Wird nur gefragt, wenn der Exchange-Host ein Exchange-Online-Endpunkt ist (
…mail.protection.outlook.com). Der ausgehende Connector von Exchange Online kann sich nicht bei Pepsi anmelden, und alle Microsoft-365-Kunden senden von denselben Adressen. Pepsi leitet seine ausgehende Mail daher nur weiter, wenn eine Nachricht Ihren Mandanten nachweist (Exchange Online: der Mandantennachweis). Mit einer ID schreibt der Assistent einen Abschnitt[pepsi-ingress-exchange-online-tenant]für alle bedienten Domains; schalten Sie danach in Microsoft 365 die DKIM-Signierung für diese Domains ein. Leer (der Standardwert) schreibt keinen Abschnitt, und Exchange Online muss direkt senden.
6.4.3. Schritt: Lokale Zustellung
Nur auf dem eingehenden Pfad; die Fragen zu Maildir/LMTP entfallen, wenn Exchange mit Ja beantwortet wurde.
- Maildir — Mail für lokale Systemkonten in deren Maildir zustellen
Fügt
localdem Empfangszweig hinzu. Erfordert die SGID-Stage und den setuid-Helper, diemake installeinrichtet (Gruppepepsi-maildir).DOT_FORWARD— Benutzereigene ~/.forward-Dateien für Maildir-Konten beachtenStandardwert nein; wird nur zusammen mit Maildir angeboten, denn gelesen werden die Heimatverzeichnisse der Systemkonten selbst. Fügt
dot-forwardunmittelbar vor der lokalen Zustellung ein, sodass ein Empfänger mit einem~/.forwardvor dem Schreiben ins Postfach umgeleitet wird. Der erzeugte Abschnitt leitet nur an Adressen weiter;ALLOW_PIPEundALLOW_FILEbleiben aus, da beide als Zielbenutzer einen Befehl ausführen bzw. eine Datei schreiben würden.- LMTP — Mail lokal per LMTP an einen MDA zustellen (Dovecot, das Sieve ausführt)
Fügt
local-lmtphinzu. Pepsi implementiert selbst kein Sieve; dies übergibt die Nachricht einem MDA, der es tut. Wird ein lokales Dovecot erkannt, ist die Anschlussfrage nur dessen LMTP-Socket-Pfad (LMTP_SOCKET). Andernfalls fragt der Assistent nach einem entfernten TCP-Ziel:LMTP_HOST,LMTP_PORT,LMTP_TLS,LMTP_AUTHund, wo der Mechanismus sie braucht,LMTP_USERNAMEundLMTP_PASSWORD. Pepsi konfiguriert Dovecot nicht: Fehlen die Sockets, auf die es sich stützen wird, wird am Ende des Laufs eine vorgeschlagene10-pepsi.confausgegeben.- Reihenfolge — Beide lokalen Methoden sind aktiviert — welche wird zuerst versucht?
Wird nur gestellt, wenn beide aktiviert wurden. Die Methoden werden in der angegebenen Reihenfolge verkettet, jede stellt zu, was sie kann, und leitet den Rest an die nächste weiter; was bei der letzten übrig bleibt, geht an das Relay-Endstück. Wird in
LOCAL_METHODSgespeichert.ALIASES_ENABLED— Aliase / Mailinglisten aktivieren (Empfänger über eine Map-Datei expandieren)Standardwert nein. Fügt
aliasesnach den Spam-Schranken und unmittelbar vor Routing und Zustellung ein, sodass die Schranken die Adresse sehen, an die der Absender geschrieben hat, während die expandierte Menge je Empfänger geroutet wird. Die Map-Datei wird nebenpepsi.confangelegt und automatisch neu eingelesen, wenn sich ihre Änderungszeit ändert.MAILING_LISTS– Mailinglisten auf diesem Server betreiben (ein Ersatz für GNU Mailman 3)Standard nein. Fügt den Listen-Router in die Pipeline ein, zusammen mit den vier Stages dahinter: Einlieferung (Moderations-Chain, Handler-Pipeline, Fan-out je Mitglied), die E-Mail-Befehlsschnittstelle, die Zustellung je Mitglied mit der Ein-Klick-Abmeldung und die Bounce-Verarbeitung. Der Router steht auf beiden Zweigen, damit ein lokaler Benutzer, der an eine hier betriebene Liste schreibt, die Liste erreicht, statt an ihren eigenen MX relayt zu werden und als fremde Post zurückzukommen. Es schreibt außerdem
[pepsi-list], dessenUNSUBSCRIBE_SECRETundVERP_SECRETeinmal erzeugt, insecrets.d/pepsi-list.secretstatt inpepsi.confgespeichert und über einen erneuten Lauf hinweg behalten werden. Sie zu wechseln würde jede schon zugestellte Abmelde-URI und jeden schon unterwegs befindlichen VERP-Umschlag-Absender ungültig machen.Es einzuschalten konfiguriert die Maschinerie; die Listen selbst werden danach mit
pepsi-listangelegt. Ein Server, der keine betreibt, zahlt eine Umschlagprüfung je Nachricht. Das ist getrennt vonALIASES_ENABLED, das nur Empfänger umschreibt. Siehe Mailinglisten.MILTERS_ENABLED— Die Milter übernehmenWird nur gefragt, wenn ein MTA-Import welche gefunden hat. Standardwert ja. Ein Filter aus der Liste des alten MTA für per SMTP eintreffende Mail wird wie zuvor während der SMTP-Sitzung befragt (siehe Milter in der SMTP-Sitzung); Setup verhandelt zuerst mit ihm, um zu erfahren, welche Aktionen zuzulassen sind. Ein Filter aus Postfix‘
non_smtpd_milters, der auf lokal eingelieferter Mail lief, wird stattdessen zu einermilter-*-Stage auf dem Submission-Zweig, unmittelbar vordkim-sign: Pepsis lokaler Submission-Socket hat keinen Listener-Abschnitt, der einen Milter nennen könnte. Eine solche Stage läuft, nachdem die Nachricht angenommen wurde, deshalb wird aus einer Ablehnung ein Bounce an den lokalen Absender.MILTER_GREYLIST,MILTER_REGEX,MILTER_CLAMAV,MILTER_SPAMASSASSIN,MILTER_RSPAMD,MILTER_MIMEDEFANG,MILTER_AMAVISJe eine Frage pro Filter-Daemon, den ein Scan dieses Hosts installiert und antwortend vorgefunden hat. Alle stehen standardmäßig auf ja, womit der Filter während der SMTP-Sitzung befragt wird (Milter in der SMTP-Sitzung). Mit
--expertoder wenn ein früherer Lauf diese Wahl getroffen hat, hat die Frage eine dritte Antwort,after-decrypt, die den Filter stattdessen als Pipeline-Stage hinter die Entschlüsselung setzt. Diese Antwort wird fürMILTER_GREYLISTnicht angeboten: Greylisting funktioniert nur, indem es die Zustellung in der Sitzung verweigert. Filter, deren Funktion Pepsi bereits erfüllt (opendkim,openarc,opendmarc, SPF-Richtlinien-Daemons, SRS-Umschreiber), werden erkannt und als überholt gemeldet, statt angeboten zu werden. Wie der Scan die Filter findet, steht in Installation.GREYLIST— Mail von Absendern, die dieser Server noch nicht gesehen hat, per Greylisting verzögernStandardwert nein. Wird auf jedem Host gefragt, der Mail empfängt, nach dem Scan. Greylisting bittet einen sendenden Server, es später erneut zu versuchen, wenn er zum ersten Mal Mail von einem Absender an einen Ihrer Benutzer zustellt. Mailserver wiederholen von sich aus, und die Nachricht wird dann angenommen; viele Spam-Programme wiederholen nicht, sodass ihre Mail nie ankommt. Der Preis ist eine Verzögerung der ersten Nachricht jedes neuen Korrespondenten: mindestens fünf Minuten und so lange, wie der sendende Server vor der Wiederholung wartet, was eine Stunde oder länger sein kann. Mail von Ihren eigenen Benutzern, von Korrespondenten auf deren weißen Listen und von großen bekannten Mail-Anbietern wird nicht verzögert. Ja schreibt
[pepsi-ingress-milter-greylist]für Pepsis Greylisting-Milterpepsi-greylist, als ersten in[pepsi-ingress] MILTERS, ohne zugelassene Aktionen und mitON_FAILURE = accept, sodass Mail ohne Greylisting angenommen wird, solange der Daemon nicht läuft. Es wird kein Abschnitt[pepsi-greylist]geschrieben: Die Standardwerte des Daemons sind die hier beschriebene Richtlinie.pepsi-setup runaktiviert und startet dannpepsi-greylist.service. Wurde auchmilter-greylistangenommen, weist der Assistent darauf hin, dass ein neuer Korrespondent zweimal verzögert würde.ALIAS_STYLE— Importierte Aliasnamen qualifizierenNur wenn eine Migration nackte Aliasnamen wie
postmasteroderrootgeliefert hat, die Pepsis Schlüssel nicht verwenden können, weil sie eine Domain tragen:per-domain(ein Eintrag je bedienter Domain),wildcard(ein einzelner@-Platzhalter) oderprimary.VACATION— Mail für abwesende Empfänger beantworten (Abwesenheitsantworten)Standardwert nein. Fügt
vacationnach der Alias-Expansion und nach den Spam-Schranken ein, sodass eine Benachrichtigung nie im Namen eines Alias und nie als Antwort auf Mail versendet wird, die die Schranken abgelehnt hätten. Das Einschalten beantwortet für niemanden: Abwesenheitszeiträume sind gewöhnliche Konfiguration je Adresse, später gesetzt mitpepsi-settings, im Geltungsbereich einer Domain mitpepsi-configfür einen gemeinsamen Feiertag oder von den Benutzern selbst per E-Mail. Auf einem Host ohne lokale Zustellung setzt der erzeugte Abschnitt zusätzlichVACATION_TAG = none, weil das Markieren des Betreffs einen Header umschreibt, den sowohl die DKIM-Signatur des Autors als auch unser eigenes ARC-Siegel abdecken. Das ist harmlos, wenn die Mail hier endet, aber für den nächsten Hop sichtbar, wenn die Mail weitergeleitet wird.- Smarthost — Empfänger, die die lokale Zustellung nicht bedient, zusätzlich an einen Smarthost weiterleiten
Optional, wenn die lokale Zustellung oder Exchange Ihre Domains bedient; dann bedient er nur, was keines von beiden erledigt hat; erforderlich und ungefragt, wenn keines von beiden es tut, denn ein reines Relay muss irgendwohin senden können. Ein Ja erfragt
SMARTHOST_HOST,SMARTHOST_PORT,SMARTHOST_MODE(starttls/tls/plain),SMARTHOST_AUTH(none/plain/login) und, wo authentifiziert wird,SMARTHOST_USERNAMEundSMARTHOST_PASSWORD. Die Zugangsdaten werden auf der Stelle gegen das echte Relay geprüft: eine Ablehnung bietet das Passwort erneut an, während ein nicht erreichbares Relay nichts über das Passwort aussagt und Sie nicht dazu drängt, ein funktionierendes neu einzutippen.
6.4.4. Schritt: Submission-Authentifizierung
Wird nur auf dem ausgehenden Pfad gestellt und nur, wenn auf diesem Host ein Dovecot installiert ist.
DOVECOT_SASL— Submissions gegen den lokalen Dovecot-SASL-Socket authentifizierenStandardwert ja. Setzt verpflichtendes
AUTHgegen einen Pepsi-eigenen Dovecot-SASL-Socket (/run/dovecot/auth-client-pepsi) auf den Listenern 465 und 587, sodass Mailkonten und IMAP-Konten dieselben Konten sind. Bei Ablehnung bleibt in den Listenern ein auskommentierter Hinweis auf die Alternativen (Dovecot-SASL von Hand konfiguriert oder TLS-Client-Zertifikate).
6.4.5. Schritt: Loopback vertrauen
Wird nur gefragt, wenn der Host beide Richtungen bedient, und es ist eine engere Frage, als sie aussieht: Die Antwort wird zu MYNETWORKS auf dem MX-Listener an Port 25, den nur ein eingehender Host hat, und sie lohnt sich nur bei einem Host, der auch einliefert.
TRUST_LOOPBACK— Loopback-Verbindungen auf Port 25 vertrauenStandardwert nein, und der Standardwert ist für nahezu alle die richtige Antwort. Der Assistent fragt nicht, ob lokale Programme Mail einliefern dürfen, denn das können sie immer:
pepsi-ingressbedient den UNIX-Socket, den/usr/sbin/sendmailbenutzt, unbedingt, und der Kernel teilt ihm mit, welches Konto ihn geöffnet hat, sodass ein Aufrufer stets nur als er selbst senden kann. Diese Frage betrifft nur einen schwächeren, zusätzlichen Mechanismus: einer Adresse zu vertrauen, über einenMYNETWORKS-Eintrag für127.0.0.0/8 ::1/128am Listener auf Port 25. Dieser Mechanismus authentifiziert eine Netzwerkposition statt eines Benutzers, sodass danach jeder lokale Prozess, auch eine kompromittierte Webanwendung, als beliebiger Absender senden kann. Er lässt außerdem eine Nachricht, die dieser Host an sich selbst weiterleitet, als neue Submission wieder eintreten und kreisen. Sagen Sie nur Ja für Software, die darauf besteht, SMTP mit 127.0.0.1 zu sprechen, und die nicht auf den Socket verwiesen werden kann.
6.4.6. Schritt: Weitergeleitete Mail
Nur auf dem eingehenden Pfad.
SIGN_RELAYED— Mail, die dieser Host weiterleitet, mit DKIM als eigene Domain dieses Hosts signierenStandardwert ja. Mail, die dieser Host lediglich weiterleitet (ein Alias, der zu einer Adresse anderswo expandiert, ein
~/.forwardzu einem anderen Anbieter, der gesamte reine Relay-Pfad), verlässt ihn über den Empfangszweig, den das ausgehendedkim-signnie berührt. Ohne diese Option trifft solche Mail beim nächsten Hop mit unserem SRS-Umschlag, aber mitdkim=nonevon uns ein. Ein Ja fügt eine zweite Signier-Stage,dkim-sign-relay, zwischensrsund dem Ziel ein, mitSIGNING_DOMAINfest auf die primäre bediente Domain gesetzt. Signieren ist fail-closed, und die Domain des Autors gehört jemand anderem; eine aus einem fremdenFrom:abgeleitete Signierdomain ließe daher jede weitergeleitete Nachricht mangels Schlüssel scheitern. Und da der Signier-Daemon nur ein mitd=ausgerichtetesFrom:signiert, signiert die Stage die weitergeleitete Mail, derenFrom:bei unserer eigenen Domain liegt, und reicht Mail anderer Autoren unsigniert weiter, mit deren eigenen Signaturen. Eine weitergeleitete Nachricht, derenFrom:bei unserer eigenen Domain liegt und die sich bei der Ankunft nicht authentifiziert hat, bleibt unsigniert, damit die Signatur nie eine Fälschung unserer Domain beim nächsten Hop DMARC bestehen lässt.SRS_DOMAIN— Eigene Domain, unter die der Rückweg weitergeleiteter Post gelegt wirdKein Standardwert, außer der Domain, die das
postsrsdeines importierten Hosts bereits verwendet hat (siehe pepsi-setup(1), Abschnitt zum Import), oder der Antwort eines früheren Laufs. Wird[pepsi-srs] SRS_DOMAIN. Weitergeleitete Post verlässt den Server mit einem zuSRS0=…@SRS_DOMAINumgeschriebenen Umschlag-Absender, damit die SPF-Prüfung des nächsten Hops besteht. Das macht diese Adresse zu einem Rückweg: Jeder Bounce für weitergeleitete Post ist an sie adressiert. Die Domain muss daher auf diesem Rechner Post empfangen.Sie muss außerdem eigens dafür bestimmt sein: nicht DMARC-ausgerichtet mit irgendeiner bedienten Domain, also weder eine von ihnen noch eine Subdomain wie
srs.<primary>noch ein Name, der seine letzten beiden Labels mit einer von ihnen teilt. Das SPF-Bestehen, das eine Weiterleitung beim nächsten Hop erzielt, ist ein Bestehen für diese Domain. Wäre sie mit den bedienten Domains ausgerichtet, dann würde eine Nachricht, die als eine von ihnen gefälscht und von außen an eine weiterleitende Adresse hier gesendet wurde, diesen Host mit bestandenem DMARC verlassen. In der Praxis heißt das: ein separat registrierter Name. Er braucht einenMX-Eintrag, der auf diesen Host zeigt, und den SPF-Eintrag, den pepsi-setup(1) für ihn ausgibt; niemand schreibt Mail von ihm aus, daher passt ein DMARC-Eintrag mitp=reject. DerMX-Eintrag ist das eine, was pepsi-setup Ihnen nicht vorschlagen kann, denn wohin die Mail einer Domain geroutet wird, entscheiden Sie, nicht das Programm. Der Assistent gibt daher den zu veröffentlichenden Eintrag aus, und pepsi-setup(1) warnt bei jedem Lauf, bis er existiert.SRS_ALLOW_ALIGNED— Eine mit einer bedienten Domain ausgerichtete SRS-Domain akzeptierenWird nur gefragt, wenn die Antwort auf
SRS_DOMAINausgerichtet ist; Standardwert nein, was nach einer anderen Domain fragt. Ja schreibt[pepsi-srs] ALLOW_ALIGNED_DOMAIN = yes; so arbeitet ein Host weiter, der keine zweite Domain haben kann, um den Preis, dass weitergeleitete Fälschungen der ausgerichteten Domain beim nächsten Hop DMARC bestehen.pepsi-setuplehnt eine ausgerichtete Domain ohne dies ab.Ein erneuter Lauf verschiebt eine bestehende
SRS_DOMAINnie von selbst: Umgeschriebene Absender bleibenMAX_AGE_DAYS(standardmäßig 21 Tage) überprüfbar, sie zu ändern würde daher jeden noch unterwegs befindlichen Bounce stranden lassen. Wenn[pepsi-wizard]keinen Wert festhält, wird der bereits in[pepsi-srs]stehende Wert als Standardwert angeboten. Auch eine frühere Antwort, die mit einer bedienten Domain ausgerichtet ist, wird angeboten und muss dann ersetzt oder mitSRS_ALLOW_ALIGNEDbestätigt werden. Warum die Ausrichtung zählt, erklärt die Diskussion der Weiterleitung im Bedrohungsmodell (Ein entfernter Absender).
6.4.7. Schritt: Transportsicherheit
Wird immer gestellt; die erste Frage nur auf dem eingehenden Pfad.
MTA_STS— Eine MTA-STS-Richtlinie über HTTPS bereitstellenStandardwert ja. Setzt
[pepsi] MTA_STS_MODE = enforceund gibtpepsi-httpdmit je einemmta-sts.<domain>-Zertifikatsabschnitt pro angenommener Domain aus, vonpepsi-setupwie jeder andere eingerichtet. Damit die Richtlinie erreichbar ist, müssen Sie das DNS jedesmta-sts.<domain>-Namens auf diesen Host zeigen lassen. Welche Hosts die Richtlinie zulässt, wird nicht gefragt: Es wird aus den aktuellenMX-Einträgen der bedienten Domains gelesen und als[pepsi] MTA_STS_MXgeschrieben, oder weggelassen (die Richtlinie nennt dannHOSTNAME), wenn noch keinMX-Eintrag existiert.TLS_REPORTS— SMTP-TLS-Berichte senden und ankündigen (TLSRPT, RFC 8460)Standardwert ja; gibt
[pepsi-tlsrpt]aus. Gilt für jeden Host, der sendet, wird daher in jeder Richtung gestellt. Fügen Sie den täglichen cron-Eintragpepsi-tlsrpt reporthinzu, an den der Assistent erinnert.Auch wenn MTA-STS abgelehnt wird, werden die
pepsi-httpd-Abschnitte geschrieben: HTTPS auf Port 443 (mit dem Host-Zertifikat) und der UNIX-Socket der Verwaltungskonsole.pepsi.targetstartet den HTTP-Server auf jedem Host, und ohne einen Listener würde er fehlschlagen und endlos neu starten.SHARE_TELEMETRY— Anonyme Telemetrie zur Funktionsnutzung mit dem Pepsi-Projekt teilenStandardwert nein, und es ist Opt-in im strengen Sinne: Ein Betreiber, der sich mit der Eingabetaste durch das gesamte Interview drückt, teilt nichts. Die Frage erklärt vor dem Fragen, was gesendet würde. Ja lässt
pepsi-setup runeine zufällige 256-Bit-SYSTEM_IDprägen und den Daemonpepsi-telemetry-clientscharf schalten. Unter dieser Kennung meldet der Daemon regelmäßig, welche Funktionen diese Installation genutzt hat und wie oft; er sendet keine Adressen, Nachrichtendaten, Hostnamen oder IP-Adressen. Nein heißt, dass keine Kennung erzeugt und nichts gesendet wird, und ein erneuter Lauf des Assistenten mit der Antwort Nein benachrichtigt einen laufenden Daemon, der sofort in den Ruhezustand geht (und verwirft, was er noch nicht gesendet hatte), statt darauf zu warten, dass er es bemerkt. Der Daemon selbst läuft weiter, wenn der Betreiber ihn gestartet hat: Im Ruhezustand übermittelt er nichts, und er ist es, der es der Browser-Konsole erlaubt, diesen Schalter anzubieten (siehe pepsi-telemetry-client).
6.4.8. Schritt: Inhaltsfilterung
Nur auf dem eingehenden Pfad.
LANGUAGE_BLOCKING— Mail anhand der erkannten menschlichen Sprache ablehnenStandardwert nein. Fügt
detect-languageundblock-languagehinzu.I18N_BOUNCES— Bounce-Nachrichten in die Sprache des Absenders lokalisierenWird nur gestellt, wenn Blockieren aus ist, denn Blockieren setzt die Erkennung bereits voraus. Fügt allein
detect-languagehinzu, dasstate.languageannotiert und nichts ablehnt.DETECT_LANGUAGES— Sprachen, die der Erkenner erkennen sollWird gestellt, wenn eine der beiden obigen Antworten die Erkennung eingeschaltet hat, nach Ausgabe der vollständigen Liste der unterstützten ISO-639-1-Codes.
*(der Standardwert) meint jede Sprache, die der Erkenner unterstützt; weniger zu nennen kostet weniger Worker-Speicher. Ein nicht unterstützter Code wird an der Eingabeaufforderung abgelehnt. Erlaubt oder blockiert werden kann anschließend nur eine erkannte Sprache, weshalb dies vor der Richtlinie kommt.LANG_POLICY— Sprachrichtlinie (+erlauben / -blockieren, z. B. ‚+en +fr -‚)*Eine kombinierte Antwort, aufgeteilt auf
WHITELISTundBLACKLISTder Stage. Ein einzelner Platzhalter-*oder+*deckt jede weitere erkannte Sprache ab,+en +fr -*erlaubt also nur Englisch und Französisch. Das Literalnonedarf aufgeführt werden, um zu entscheiden, was mit Mail geschieht, für die keine Sprache erkannt werden konnte.LANG_THRESHOLD— Punktzahl-Schwellwert (Mail muss strikt darüber liegen)Standardwert
-0.1.LANG_ENFORCEMENT— Die Sprachrichtlinie strikt oder schwach durchsetzenhard(Standardwert) lehnt Mail ab, die an der Richtlinie scheitert, und routet sie nachbounce-language.softmarkiert stattdessen genau dieselbe Mail, mit einem[!LANG]-Flag im Betreff und einemX-Pepsi-Detected-Languages-Header. So stimmen Sie die Listen und den Schwellwert an echtem Verkehr ab, ohne zwischenzeitlich jemandes Mail wegzuwerfen. Die Bounce-Stage wird auch untersoftgeschrieben, das spätere Umstellen ist also eine Änderung von einem Wort.
6.4.9. Schritt: Anti-Spam-Bezahlschranke
Nur auf dem eingehenden Pfad.
SECRETARY— Unbekannte Absender vor der Zustellung ihrer Mail um Bestätigung per Antwort bitten (Confirm-to-Send)Standard nein. Wird in diesem Schritt als Erstes gefragt. Fügt
check-whitelistundsecretaryzum Empfangszweig hinzu und, wenn es auch einen ausgehenden Pfad gibt,auto-whitelistzum Submission-Zweig, alle drei auf der weißen Listecorrespondents. Mail von jemandem, der weder auf der weißen Liste steht noch bestätigt ist, wird zurückgehalten, und ihr Absender wird gebeten, einmal zu antworten (siehe pepsi-stage-secretary). Das erzeugte[stage-secretary]hatBOUNCE_STAGE = bounce, sodass nicht zugestellte Mail sichtbar abgelehnt wird. Eine unbeantwortete Challenge kann einen gefälschten Absender bedeuten, daher sendetpepsi-stage-bouncedie DSN nur, wenn die Nachricht die Domain des Absenders authentifiziert hat. SeinUNCHALLENGEABLE_STAGEergibt sich aus den anderen Spam-Abwehren desselben Laufs, und der erste Treffer gilt. IstANTI_SPAMeingeschaltet, ist es die Bezahlschranke: Mail, die nicht um eine Antwort gebeten werden kann, wird um Bezahlung gebeten, undsecretaryläuft dann voranti-spam. Sonst ist es das eigeneNEXT_STAGEder Secretary-Stage, wenn ein Spam- oder Framework-Milter angenommen wurde, weil dieser Filter bereits vorcheck-whitelistgelaufen ist. Sonst bleibt es ungesetzt, und Mail, die nicht herausgefordert werden kann, nimmt den Timeout-Pfad, der genau diese Ablehnung ist. Die meisten Newsletter und Transaktions-Mails können nicht herausgefordert werden. Ein Kommentar über dem Abschnitt nennt, worauf die Wahl beruht; Spamfilter und der Sekretär beschreibt die alternative Platzierung der Filter. Wird die Stage in die Positivliste vonEDIT_SETTINGSaufgenommen, können Benutzer ihren eigenen Challenge-Text undPENALTYfestlegen.ANTI_SPAM— Die GNU-Taler-Anti-Spam-Bezahlschranke aktivieren (Pay-to-Send)Standardwert nein. Fügt dem Empfangszweig zwei Stages hinzu,
check-whitelistundanti-spam, und, wenn es auch einen ausgehenden Pfad gibt,auto-whitelistdem Submission-Zweig. Die drei sind eine Funktion: Die ausgehende Stage hält jeden fest, dem Sie schreiben, die eingehende erkennt deren Antworten, und nur das, wofür keine von beiden gebürgt hat, trifft auf die Zahlungsschranke. Sie gibt außerdem die Stagebounce-paymentaus und gibtpepsi-httpdein/resume-Webhook-Token.MERCHANT_BACKEND_URL— URL des Taler-Händler-BackendsWird zuerst gestellt und auf der Stelle verifiziert, weil sein
/configdie Währungen meldet, in denen der Preis angegeben werden darf; das Backend muss also bekannt sein, bevor der Preis validiert werden kann.MERCHANT_ACCESS_TOKEN— Händler-Zugriffstoken (‚secret-token:…‘) oder das Instanz-PasswortBeides wird angenommen: ein fertiges Zugriffstoken wird gegen das Backend verifiziert, ein Instanz-Passwort wird gegen ein Zugriffstoken mit begrenztem Geltungsbereich eingetauscht.
PAYMENT_AMOUNT— Preis pro Nachricht (durch Leerzeichen getrennte Taler-Beträge)Jeder Betrag wird zu einer Wahlmöglichkeit in der erzeugten Bestellung,
EUR:1 CHF:1 KUDOS:10lässt den Zahlenden also eine Währung wählen. Wird gegen die Währungen validiert, die das Backend angekündigt hat.PAYMENT_DEADLINE— Wie lange eine Nachricht in Erwartung der Zahlung gehalten wirdStandardwert
48 h. Nur Stunden, Minuten und Sekunden: Der Dauer-Parser akzeptiert keine Kalendereinheiten.LEARN_WHITELIST— Eine weiße Liste von Korrespondenten aus Ihrer ausgehenden Mail lernenWird statt der obigen gestellt, wenn sowohl die Bezahlschranke als auch
SECRETARYabgelehnt werden (jede von beiden schaltet es ohnehin ein), und nur, wenn es auch einen ausgehenden Pfad gibt. Sie fügtauto-whitelistallein hinzu: die Korrespondenten werden festgehalten, und noch verbraucht nichts das Urteil. Das früh einzuschalten ist vernünftig, denn eine weiße Liste nützt erst, wenn etwas Vorgeschichte darin steht.
6.4.10. Schritt: Kontoselbstbedienung
Nur auf dem ausgehenden Pfad, und EDIT_SETTINGS nur auf einem Host, der beide Richtungen bedient. Beide stehen standardmäßig auf nein, und beide sind Stages, die gewöhnliche Mail unverändert durchlassen: Sie handeln nur bei einer Nachricht, die ein lokales Konto an ihre eigene Steueradresse gesendet hat.
EDIT_SETTINGS— Kontoinhabern erlauben, ihre eigenen Einstellungen per E-Mail zu bearbeitenFügt
edit-settingshinzu. Eine Nachricht anpepsi@<domain>von einem lokalen Konto bearbeitet diepepsi.settings-Überschreibungen genau dieser Adresse. Erlaubt sind nur die Stages einer Positivliste, die der Assistent aus den eingehenden Schranken ableitet, die Sie tatsächlich aktiviert haben: die Whitelist-, Sprachblockade-, Secretary-, Bezahlschranken- und Urlaubs-Stages. Das sind allesamt eingehende Stages, weshalb ein reiner Outbound-Host nicht gefragt wird. Ist keine davon in der Pipeline, so ist diese Positivliste leer, und ein Ja gibt überhaupt keine Stage aus, nur einen Kommentar mit der Begründung: EinEDITABLE_STAGESohne Inhalt ist eine Steueradresse, die nichts ändern kann. Siehe pepsi-stage-edit-settings.WALLET_SELF_SERVICE— Kontoinhabern erlauben, ihr GNU-Taler-Wallet per E-Mail zu bedienenFügt
wallethinzu. Eine Nachricht anpepsi-wallet@<domain>mit einem Befehl imSubjectbedient das eigene Wallet des Absenders: Guthaben, Aufladen, Peer-to-Peer-Zahlungen. Siehe pepsi-stage-auto-pay. Der Abschnitt trägtMAX_TOTAL = KUDOS:0undMAX_TOTAL_PER_DAY = KUDOS:0: Der Self-Service bezahlt keine Zustellforderung, und ein Betreiber, derMAX_TOTALspäter anhebt, findet das Tageslimit daneben, das die Stage verlangt.
6.4.11. Schritt: Ende-zu-Ende-Kryptographie
Wird immer gestellt. Die Verschlüsselung bedient, was Ihre Benutzer senden, und die Entschlüsselung, was für sie ankommt; eine Installation, die das eine ohne das andere tut, ist selten genug, um keine zwei Fragen wert zu sein. Welche Hälften tatsächlich ausgegeben werden, richtet sich weiterhin nach der Richtung.
CRYPTO— Mail Ende zu Ende verschlüsseln und entschlüsseln (OpenPGP / S/MIME)Standardwert nein. Auf dem eingehenden Pfad fügt es
decryptzuerst ein, sodass alles dahinter Klartext sieht; auf dem ausgehenden Pfad fügt esencryptzuletzt vor dem Signieren ein, sodass DKIM abdeckt, was tatsächlich auf die Leitung geht. Verschlüsselt wird nichts, solange der Schlüssel eines Empfängers nicht bekannt ist. Schlüssel stammen aus der Entdeckung (WKD, DANE, VKS, LDAP), auspepsi-keysoder aus der Mail, die Korrespondenten Ihnen senden. Der Schlüsselspeicher, der Entdeckungs-Daemon und der Schlüsselverschlüsselungsschlüssel werden ohnehin vom übrigen Setup eingerichtet; diese Antwort entscheidet nur, ob die Stages in der Pipeline sind. Siehe Schlüsselverwaltung.AUTOCRYPT_LEARN— Schlüssel von Korrespondenten aus der Mail lernen, die sie uns sendenStandardwert ja, wird nur gestellt, wenn
CRYPTOan ist und es einen eingehenden Pfad gibt. Ohne Entschlüsselungs-Stage gibt es keinen Klartext, aus dem sich Gossip lesen ließe, und ohne Verschlüsselungs-Stage würde nie etwas einen gelernten Schlüssel verwenden. Fügtautocrypt-learnnach jeder Stage ein, die ein Spam-Urteil bilden kann, und vor allem, was antwortet oder zustellt. Genau das verlangt Autocrypt Level 1: Eine für Spam gehaltene Nachricht lehrt nichts, und ein nach der Zustellung gelernter Schlüssel ist zu spät gelernt, um die Antwort damit zu verschlüsseln. Gelernte Schlüssel sitzen auf den untersten Sprossen der Vertrauensleiter: Ein solcher Schlüssel kann nie einen aus der Entdeckung verdrängen, und eine gegen ihn geprüfte Signatur wird nie als verifiziert gemeldet. Das begrenzt, was ein gefälschtesFrom:lehren kann, verhindert aber nicht, dass eines den Schlüssel eines Korrespondenten einschleust oder austauscht, da das Lernen nicht an DKIM oder DMARC gebunden ist (siehe TOFU und Schlüsselkontinuität verfehlen Angriffe beim Erstkontakt und mit neuen Identitäten und Schlüssel und Zertifikate ohne Prüfung importiert oder vertraut).REENCRYPT— Entschlüsselte Mail vor dem Ablegen mit dem eigenen Mail-Client-Schlüssel des Benutzers neu verschlüsselnStandardwert ja, nur gefragt, wenn
CRYPTOeingeschaltet ist und es einen eingehenden Pfad gibt, und nur vor einer lokalen Zustellmethode ausgegeben. Fügtreencryptunmittelbar vor der ersten lokalen Zustell-Stage ein, also nach jeder Stage, die den Inhalt liest oder eine Kopie weiterleiten kann. Eine Nachricht, die das Gateway mit dem MTA-Schlüssel eines Benutzers geöffnet hat, wird dann versiegelt mit dem MUA-Schlüssel abgelegt, den dieser Benutzer registriert hat. Benutzer ohne MUA-Schlüssel erhalten weiterhin Klartext; der Abschnitt wird mitBOUNCE_STAGE = bouncegeschrieben, damitON_NO_CLIENT_KEY = bounce, systemweit oder pro Benutzer mitpepsi-settingsgesetzt, stattdessen abweisen kann. Ein Benutzer, der diesen MUA-Schlüssel verliert, verliert die darunter abgelegte Mail (siehe Schlüsselverwaltung zu schwer: Ende-zu-Ende-Mail-Clients fehleranfällig oder ungenutzt). Siehe pepsi-stage-reencrypt.PEP– Automatische Verschlüsselung im Stil von pEp: jedem Absender einen Schlüssel geben und ihn mitsenden (ENABLE_PEP)Standardwert ja, nur gefragt, wenn
CRYPTOeingeschaltet ist und es einen ausgehenden Pfad gibt. Jeder Absender an einer bedienten Domain erhält mit seiner ersten Nachricht einen OpenPGP-Schlüssel, der in einemAutocrypt:-Header bekannt gegeben wird; Mail wird verschlüsselt, wann immer der Schlüssel eines Empfängers bekannt oder auffindbar ist, und innerhalb der Verschlüsselung signiert (Klartext-Mail geht unsigniert hinaus). Ein Benutzer, der seinen eigenen Schlüssel registriert, behält ihn, und nichts wird auf einen Schlüsselserver hochgeladen, es sei denn, sein Eigentümer verlangt es.Die Frage wird ausdrücklich gestellt, ihre Kosten werden vorab genannt: Die Schlüsselerzeugung wird eifrig. Jeder, der Mail sendet, erhält einen Schlüssel, ob er Verschlüsselung je nutzt oder nicht, und das Web Key Directory der Installation stellt ihn bereit. Jeder dieser privaten Schlüssel liegt in der Datenbank, eingewickelt unter dem Schlüsselverschlüsselungsschlüssel, sodass eine Kompromittierung dieses Schlüssels sie alle offenlegen würde (siehe Mail-Appliances speichern Geheimnisse für alle lesbar oder ungeschützt). Nein erzeugt Schlüssel nur für einen Benutzer, der um Schutz bittet. Die Antwort wird in jedem Fall geschrieben, als
ENABLE_PEP = yesoderENABLE_PEP = no, und zwar in[stage-encrypt]inpepsi.conf, statt dem Standardwert der Stage überlassen zu bleiben; dort wirkt sie, da keineconfig.d-Datei sie setzt. Die Encrypt-Stage erhält außerdemRESPONSE_STAGE = noticefür ihre Hinweise und für ihre Antworten auf Schlüsselbefehle per E-Mail (siehe den Hinweis-Signierer in Das gemeinsame Endstück und die Bounces). Siehe „Automatische Schlüssel nach Art von pEp“ in Schlüsselverwaltung. Der Assistent schreibt keinPROTECT_HEADERS: Der Standard der Stage (aus) lässt den äußeren Header-Block so, wie der Absender ihn geschrieben hat, und eine Benutzerschaft, deren Clients geschützte Header darstellen, setztPROTECT_HEADERS = yesvon Hand.ATTACH_KEYS_AS_FILES– Den öffentlichen Schlüssel des Absenders zusätzlich als Datei anhängenStandard nein, nur gefragt, wenn
PEPeingeschaltet ist. Der klassische OpenPGP-Weg, für Korrespondenten, deren Client keine Autocrypt-Header liest; die Datei wird angehängt, bis der Korrespondent gezeigt hat, dass er den Schlüssel besitzt (er hat eine verschlüsselte, signierte Antwort gesendet). Wird nur bei entsprechender Wahl alsATTACH_KEYS_AS_FILES = yesgeschrieben.
6.4.12. Schritt: Expertenoptionen
Wird nur gezeigt, wenn --expert welche genannt hat. Dies sind echte Pepsi-Optionen, nach denen das Interview normalerweise nicht fragt, und jede von ihnen weiß, in welchen Abschnitt sie gehört: MAX_MESSAGE_SIZE, MYNETWORKS (ein Eintrag außerhalb von Loopback muss in SENDER_MAP gebunden sein, das der Assistent nicht schreibt, sonst wird die Konfiguration abgelehnt), RECIPIENT_DELIMITER, MAX_LIFETIME, DMARC_ENFORCE, IP_BLOCKLISTS (die IP-Sperrlisten, gegen die eingehende Mail geprüft wird; eine per rsync abgerufene Liste wird nur dort verwendet, wo rsync installiert ist), HELO_NAME, TLS_CERT/TLS_KEY, DNS_TIMEOUT, MAX_CONNECTIONS, MAX_OPEN_SOCKETS, DKIM_SELECTOR (das Präfix der Selektoren des Signier-Daemons), KEY_DIR (ein veraltetes Verzeichnis mit DKIM-Schlüsseldateien, das pepsi-setup run löscht; nichts signiert von dort), MAILBOX_QUOTA, MAILBOX_OVER_QUOTA und CRYPTO_ALLOW_DOWNGRADE. Ein Wert, den die Standardwerte bereits tragen (aus einem früheren Lauf oder aus einem MTA-Import), wird angewendet, ob --expert danach fragt oder nicht; das Flag entscheidet nur, welche eine Eingabeaufforderung bekommen. Eine Antwort leer zu lassen stellt Pepsis eigenen Standardwert wieder her. Siehe pepsi-setup(1).
6.5. Was der Assistent nicht fragt
Manches fehlt im Interview mit Absicht:
Der lokale Submission-Socket.
pepsi-ingressbedient ihn unbedingt und leitet den Pfad aus[pepsi-sendmail] SOCKETab, es wird also kein Listener-Abschnitt geschrieben und es gibt nichts, was mit etwas anderem uneins sein könnte.SRS. Das Umschreiben wird überall automatisch verdrahtet, wo Post weitergeleitet werden kann, mit einem erzeugten HMAC-Geheimnis. Die einzige Wahl ist, unter welcher Domain der umgeschriebene Rückweg liegt (
SRS_DOMAIN, oben); die Verdrahtung ist keine.Wie die Listener binden. Ein Host mit systemd (erkannt an
/run/systemd/system) bekommt socket-aktivierte Listener (SERVE = systemd, einFD_INDEXje Listener); alles andere bekommt direkte Bindungen. Die Ingress-Nummerierung ist fest, passend zur mitgeliefertenpepsi-ingress.socket, die auf jedem Host alle drei Ports aufführt:FD_INDEX0 ist Port 25, 1 ist 465 und 2 ist 587, gleich welche Richtung der Host bedient. Ein reiner Outbound-Host schreibt also 1 und 2 für seine Submission-Listener, ein reiner Inbound-Host 0 für seinen MX. Bei Socket-Aktivierung müssen Sie passende.socket-Units installieren, derenListenStream=-Reihenfolge zu denFD_INDEX-Werten passt. Der Assistent gibt eine Erinnerung aus, undpepsi-ingresswarnt beim Start vor jedem Deskriptor, den kein Abschnitt beansprucht hat (die Ports, die ein Host mit nur einer Richtung nicht bedient).Schlüssel, Zertifikate, das Schema und DNS. Das alles ist
pepsi-setup run, in das der Assistent überzugehen anbietet. TLS-Zertifikate werden über certbot eingerichtet; ein Zertifikat, das nicht beschafft werden kann, wird zurückgestellt, statt den Lauf abzubrechen, sodass Schema, Schlüssel und DNS-Ausgabe dennoch stattfinden.
6.6. Erneut ausführen
Das Interview hält jede nicht geheime Antwort in einem Abschnitt [pepsi-wizard] am Ende der geschriebenen Datei fest, und ein späterer --wizard-Lauf importiert diese als seine Standardwerte. Um eine Sache zu ändern, führen Sie den Assistenten erneut aus und drücken die Eingabetaste, bis Sie zu jener Frage kommen. Geheimnisse werden getrennt behandelt und nie dort hineingeschrieben. Ein erzeugtes Geheimnis (der SRS-Schlüssel, das /resume-Token, UNSUBSCRIBE_SECRET und VERP_SECRET der Mailinglisten) wird zurückgelesen und behalten, weil eine Rotation des SRS-Schlüssels jeden umgeschriebenen Absender ungültig machen würde, der noch unterwegs ist. Ein eingetipptes Geheimnis (ein Smarthost- oder LMTP-Passwort, das Händler-Token) wird an der eigenen Eingabeaufforderung als *** zurück angeboten, sodass die Eingabetaste es behält, ohne dass es je ausgegeben oder neu eingetippt wird.
Für dasselbe Interview gibt es zwei nicht interaktive Formen. --answers FILE liefert Antworten schlüsselweise aus einer JSON-Datei, sodass keine Eingabeaufforderung erscheint; damit lässt sich eine Konfiguration über Hosts hinweg reproduzieren. Eine unbeantwortete Frage nimmt ihren Standardwert; ein unbekannter Schlüssel, eine fehlerhafte Antwort oder eine erforderliche Antwort ohne Standardwert ist ein harter Fehler statt einer Eingabeaufforderung, die niemand zu sehen bekommt. --import nennt ausdrücklich einen MTA, von dem migriert werden soll, statt einen zu erkennen. Beide sind in pepsi-setup(1) dokumentiert.
